CONSULTORÍA EN CALIDAD, IT Y SEGURIDAD

De la normativa
a la acción.

Acompañamos a tu organización en la implantación de sistemas de gestión y la preparación para la certificación. Con criterio técnico y visión de negocio.

Identifica tus prioridades y los requisitos de tu organización.

ESTÁNDARES QUE IMPULSAN TU FUTURODESCUBRE GS
Calidad que evolucionaTecnología bajo controlSeguridad que genera confianza

01 NUESTRAS ESPECIALIDADES

Estándares sólidos.
Organizaciones preparadas.

La complejidad exige una visión conectada. Trabajamos sobre los procesos, la tecnología y la seguridad que sostienen tu negocio.

01
SISTEMAS DE GESTIÓN

Calidad con impacto real.

CALIDAD

Convertimos los requisitos de calidad en procesos claros, responsabilidades definidas y evidencias útiles. Un sistema de gestión que acompañe la operación y prepare a la organización para la evaluación externa.

Diagnóstico de procesosImplantación del sistemaPreparación para auditorías
02
SEGURIDAD DE LA INFORMACIÓN

Protege lo que te hace avanzar.

SEGURIDAD

Ordenamos la gestión de riesgos, los controles y la documentación de seguridad para conectar los requisitos aplicables con la realidad del negocio. El objetivo: decisiones fundamentadas y una gestión de la información coherente.

Análisis de riesgosPolíticas y controlesSeguimiento de evidencias
03
GOBIERNO Y GESTIÓN IT

Tecnología alineada con el negocio.

IT

Alineamos procesos tecnológicos, responsabilidades y gestión de servicios con los objetivos de la organización. Te ayudamos a traducir los marcos de referencia en una forma de trabajar clara, trazable y sostenible.

Gobierno tecnológicoGestión de serviciosDocumentación y trazabilidad

Una estrategia común. Tres disciplinas que se refuerzan entre sí.

Define el punto de partida

02 NORMAS Y MARCOS DE REFERENCIA

Especialización técnica.
Aplicación en tu negocio.

Trabajamos con los estándares y requisitos que conectan calidad, seguridad, privacidad, servicios IT e inteligencia artificial. Explora cada área para conocer nuestro enfoque.

CALIDAD

ISO 9001

Gestión de la calidad

Implantación y mejora de un sistema de gestión que conecte los procesos, la satisfacción del cliente y el seguimiento de resultados.

Mapa de procesos · Indicadores · Mejora continua

Referencia oficial (se abre en una pestaña nueva)
SEGURIDAD

ISO/IEC 27001

Seguridad de la información

Desarrollo del sistema de gestión de seguridad de la información, desde el análisis de riesgos hasta la selección de controles y la preparación de evidencias.

Riesgos · Controles · Sistema de gestión

Referencia oficial (se abre en una pestaña nueva)
MARCO NACIONAL

ENS

Esquema Nacional de Seguridad

Acompañamiento en la adecuación al ENS: delimitación del sistema, categorización, revisión de medidas y organización de evidencias para el procedimiento de conformidad aplicable.

Categorización · Medidas · Evidencias

Referencia oficial (se abre en una pestaña nueva)
CLOUD

ISO/IEC 27017

Seguridad en servicios cloud

Aplicación de controles de seguridad específicos para servicios en la nube, con atención a las responsabilidades compartidas entre clientes y proveedores.

Servicios cloud · Responsabilidades · Controles

Referencia oficial (se abre en una pestaña nueva)
PRIVACIDAD CLOUD

ISO/IEC 27018

Protección de datos en cloud

Asesoramiento sobre la protección de datos personales en servicios de nube pública cuando el proveedor actúa como encargado del tratamiento.

Datos personales · Nube pública · Proveedores

Referencia oficial (se abre en una pestaña nueva)
PRIVACIDAD

ISO/IEC 27701

Gestión de la privacidad

Implantación y mejora de un sistema de gestión de la privacidad para ordenar responsabilidades, evaluar riesgos y documentar las medidas de protección de datos personales.

Gobierno de la privacidad · Riesgos · Seguimiento

Referencia oficial (se abre en una pestaña nueva)
SERVICIOS IT

ISO/IEC 20000-1

Gestión de servicios IT

Organización del sistema de gestión de servicios para conectar los compromisos con el cliente, la prestación del servicio y su mejora.

Niveles de servicio · Procesos · Mejora

Referencia oficial (se abre en una pestaña nueva)
INTELIGENCIA ARTIFICIAL

ISO/IEC 42001

Gestión de inteligencia artificial

Desarrollo de un sistema de gestión de la IA que establezca responsabilidades, evalúe riesgos y dé seguimiento al uso de la inteligencia artificial en la organización.

Gobierno de IA · Riesgos · Supervisión

Referencia oficial (se abre en una pestaña nueva)
REGLAMENTO EUROPEO

DORA

Resiliencia operativa digital

Asesoramiento para abordar los requisitos aplicables de resiliencia digital en el sector financiero: riesgos TIC, incidentes, pruebas de resiliencia y relación con terceros tecnológicos.

Riesgo TIC · Resiliencia · Terceros

Referencia oficial (se abre en una pestaña nueva)
DIRECTIVA EUROPEA

NIS2

Gestión de la ciberseguridad

Análisis de aplicabilidad y preparación de un plan de adecuación en materia de gobierno, gestión de riesgos e incidentes, considerando la normativa nacional que corresponda.

Gobierno · Riesgos · Gestión de incidentes

Referencia oficial (se abre en una pestaña nueva)

Cada proyecto comienza por definir el alcance y los requisitos aplicables. La preparación para certificación, la aplicación de controles y la adecuación regulatoria requieren enfoques específicos.

Cómo te acompañamos

03 SERVICIOS DE CONSULTORÍA

El apoyo que necesitas.
En el momento adecuado.

Desde una primera evaluación hasta la revisión de un sistema en funcionamiento. Definimos el alcance de cada proyecto según tus objetivos, recursos y prioridades.

04 NUESTRO MÉTODO

Del requisito
a la realidad.

Cada organización tiene su contexto. Nuestro enfoque empieza por entenderlo y convertirlo en una hoja de ruta compartida.

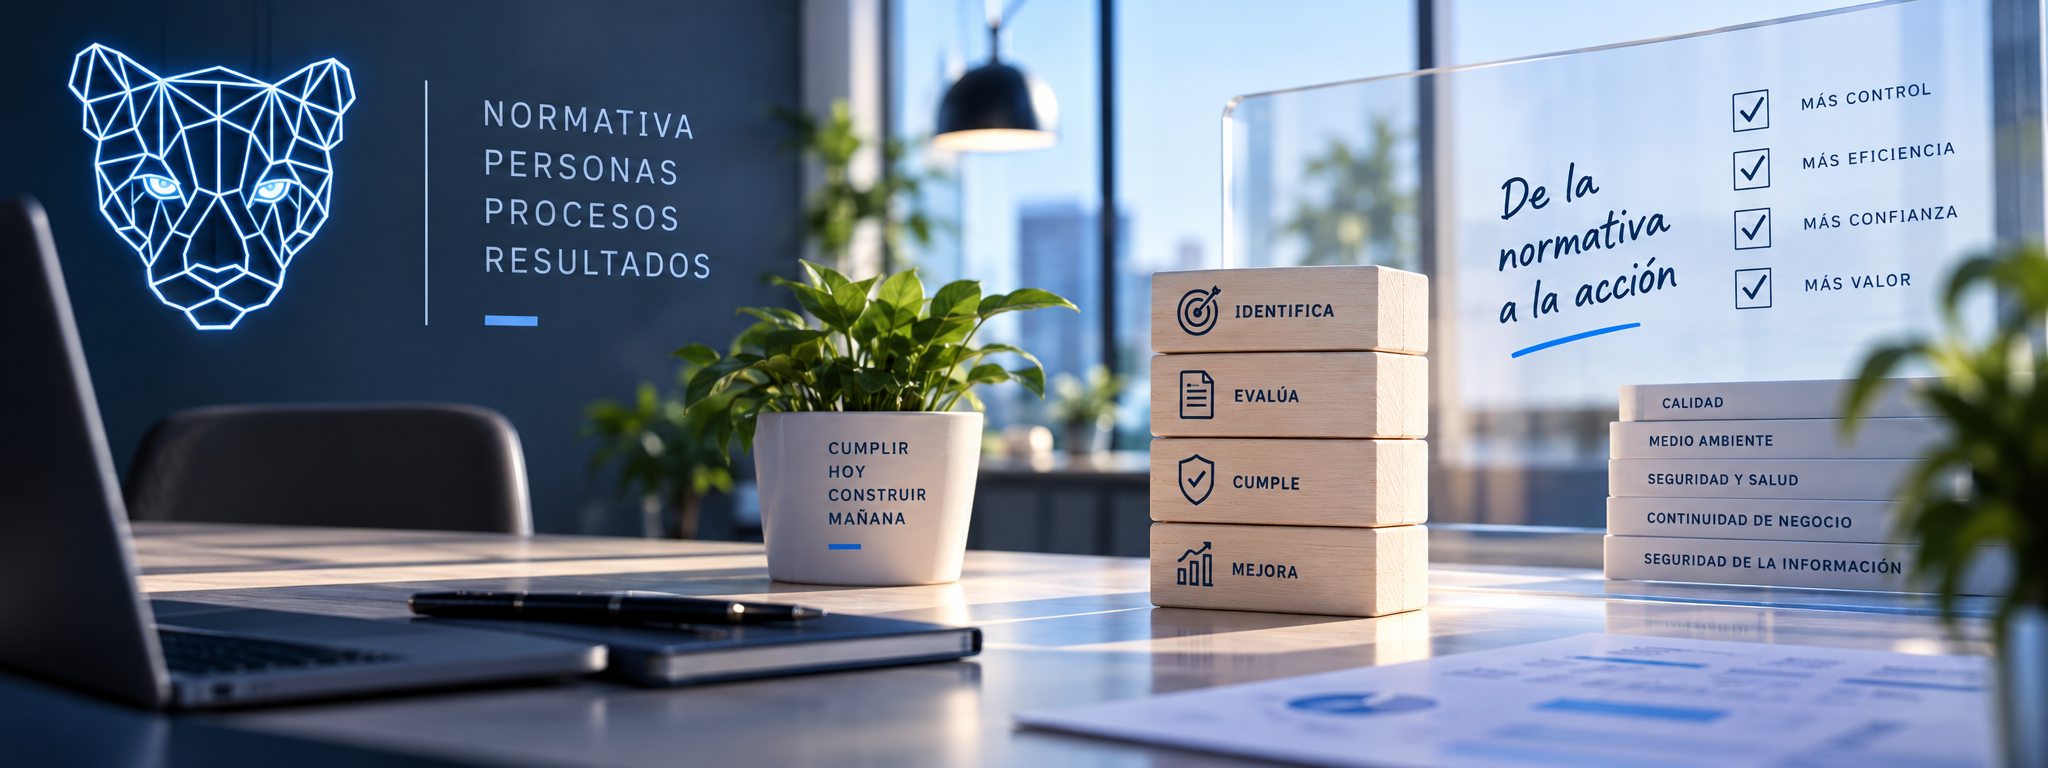
Escena de trabajo con el emblema felino de GS y los pasos identifica, evalúa, cumple y mejora
NORMATIVA + PERSONAS + PROCESOSUna forma de trabajar. Una base para avanzar.

CONTEXTO Y DIAGNÓSTICO

Primero, las preguntas correctas.

Escuchamos a los equipos, revisamos el contexto y analizamos el punto de partida. Identificamos prioridades y diferencias respecto a los requisitos del proyecto.

EL RESULTADO

Un diagnóstico compartido, un alcance definido y las prioridades sobre la mesa.

PRECISIÓNTRAZABILIDADMEJORA CONTINUA
GS / VISIÓNESTRATEGIA + CUMPLIMIENTO
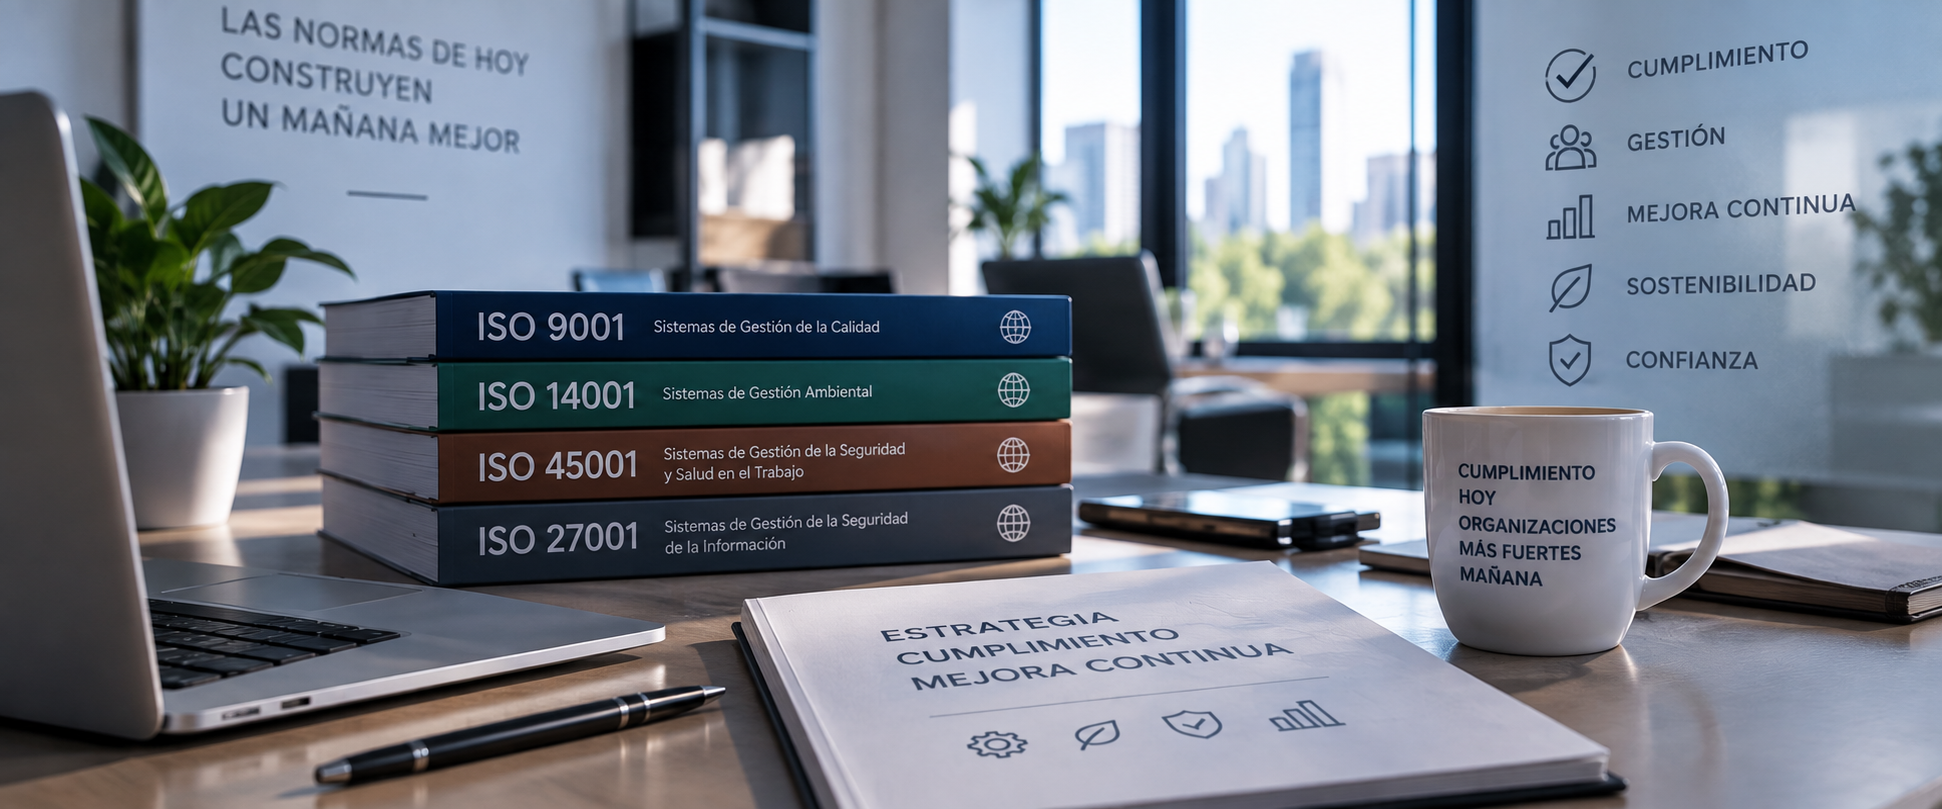
Imagen conceptual de una oficina con libros de sistemas de gestión y un documento de estrategia, cumplimiento y mejora continua

05 LA FIRMA

Visión de negocio.
Criterio técnico.

GS Consultores conecta la gestión de la calidad con las exigencias de la tecnología y la seguridad.

Entendemos la certificación como parte de una transformación más amplia: procesos ordenados, riesgos visibles y equipos preparados para sostener la mejora.

01

Contexto antes que fórmulas.El enfoque se adapta al negocio, a sus prioridades y a sus equipos.

02

Trabajo con tu organización.Conectamos dirección, calidad, tecnología y seguridad en una misma hoja de ruta.

03

Rigor en lo esencial.Procesos claros, evidencias trazables y una mejora que se pueda mantener.

06 RETOS EMPRESARIALES

Cuando la complejidad crece,
el criterio importa más.

Un punto de encuentro para los equipos que deben conectar los requisitos con las decisiones del negocio.

01 / DIRECCIÓN

Visibilidad para decidir.

Conecta objetivos, riesgos y prioridades con un plan de trabajo comprensible para la dirección.

ESTRATEGIA Y GOBIERNO
02 / CALIDAD

Procesos que se sostienen.

Integra requisitos, responsabilidades y documentación en la actividad real de tus equipos.

GESTIÓN Y MEJORA
03 / IT Y SEGURIDAD

Control de lo crítico.

Relaciona tecnología, riesgos y controles con las exigencias de la organización y sus clientes.

RIESGO Y CONFIANZA

07 PREGUNTAS FRECUENTES

Antes de empezar,
las ideas claras.

Cada proyecto tiene un alcance distinto. Estas son algunas de las cuestiones que conviene resolver al dar el primer paso.

Preparar mi proyecto
¿Por dónde empezamos si todavía no tenemos un sistema de gestión?

Por entender vuestra actividad y el objetivo del proyecto. Revisamos los procesos existentes, las exigencias de clientes y los recursos disponibles. Ese diagnóstico permite definir el alcance y ordenar las primeras acciones.

¿GS Consultores emite la certificación?

GS Consultores acompaña la implantación y la preparación de la organización. La evaluación y la decisión de conceder una certificación corresponden a una entidad certificadora independiente. El asesoramiento no garantiza la obtención del certificado.

¿Cuánto dura un proyecto y qué determina su coste?

Influyen el alcance, los centros y procesos incluidos, la situación inicial y la disponibilidad de los equipos. Primero se revisan estos factores; después se plantea una propuesta con fases, dedicación y entregables.

¿Podemos mejorar un sistema que ya está implantado?

Sí. El punto de partida puede ser una revisión de lo que existe: documentación, indicadores, responsabilidades y acciones pendientes. A partir de ahí se identifican ajustes para simplificar el trabajo y mejorar el seguimiento.

¿Qué participación necesita nuestro equipo?

La dirección establece las prioridades y los responsables de cada área aportan el conocimiento de la operación. Acordamos quién participa, qué información se necesita y cómo se revisará el avance para integrar el proyecto en la actividad diaria.

¿Se pueden coordinar calidad, IT y seguridad?

Sí. Es posible coordinar aspectos compartidos, como el control documental, las responsabilidades, la gestión de riesgos y las revisiones. El proyecto debe conservar los requisitos específicos de cada norma o marco aplicable.

08 TU PRÓXIMO PASO

Tu siguiente estándar.
Nuestro punto de partida.

¿Un nuevo sistema de gestión? ¿Preparar una certificación? ¿Conectar calidad, IT y seguridad? Empieza por definir el reto de tu organización.

Estándares
que impulsan
tu futuro.

GS CONSULTORES
CALIDAD · IT · SEGURIDAD

TU PROYECTO / GS CONSULTORES

Define tu
punto de partida.

Prepara un resumen del reto de tu organización para una primera conversación.

El resumen se prepara en tu dispositivo. No se envía ni se almacena en un servidor.